Reprenez le contrôle des accès à privilèges
Les accès d’administration à vos serveurs sont les plus sensibles de votre infrastructure, et souvent les moins maîtrisés : clés et mots de passe partagés entre équipes, connexions directes dont personne ne garde la trace, comptes qui restent actifs longtemps après un départ.
sussh bastion place un point d’entrée unique entre vos équipes et vos serveurs.
Chaque accès SSH ou RDP passe par le bastion, qui vérifie les droits, ouvre la connexion sans jamais exposer les identifiants, et conserve une trace complète de la session.
Vous savez qui accède à quoi, vous êtes en mesure de le prouver, et vous coupez un accès en un instant.
Pour qui
| Public | Enjeu | Ce que sussh bastion apporte |
|---|---|---|
| Infogérants, prestataires | Plusieurs techniciens interviennent chez plusieurs clients, avec des accès partagés | Un point d’entrée unique, des droits par équipe, des identifiants jamais communiqués aux techniciens |
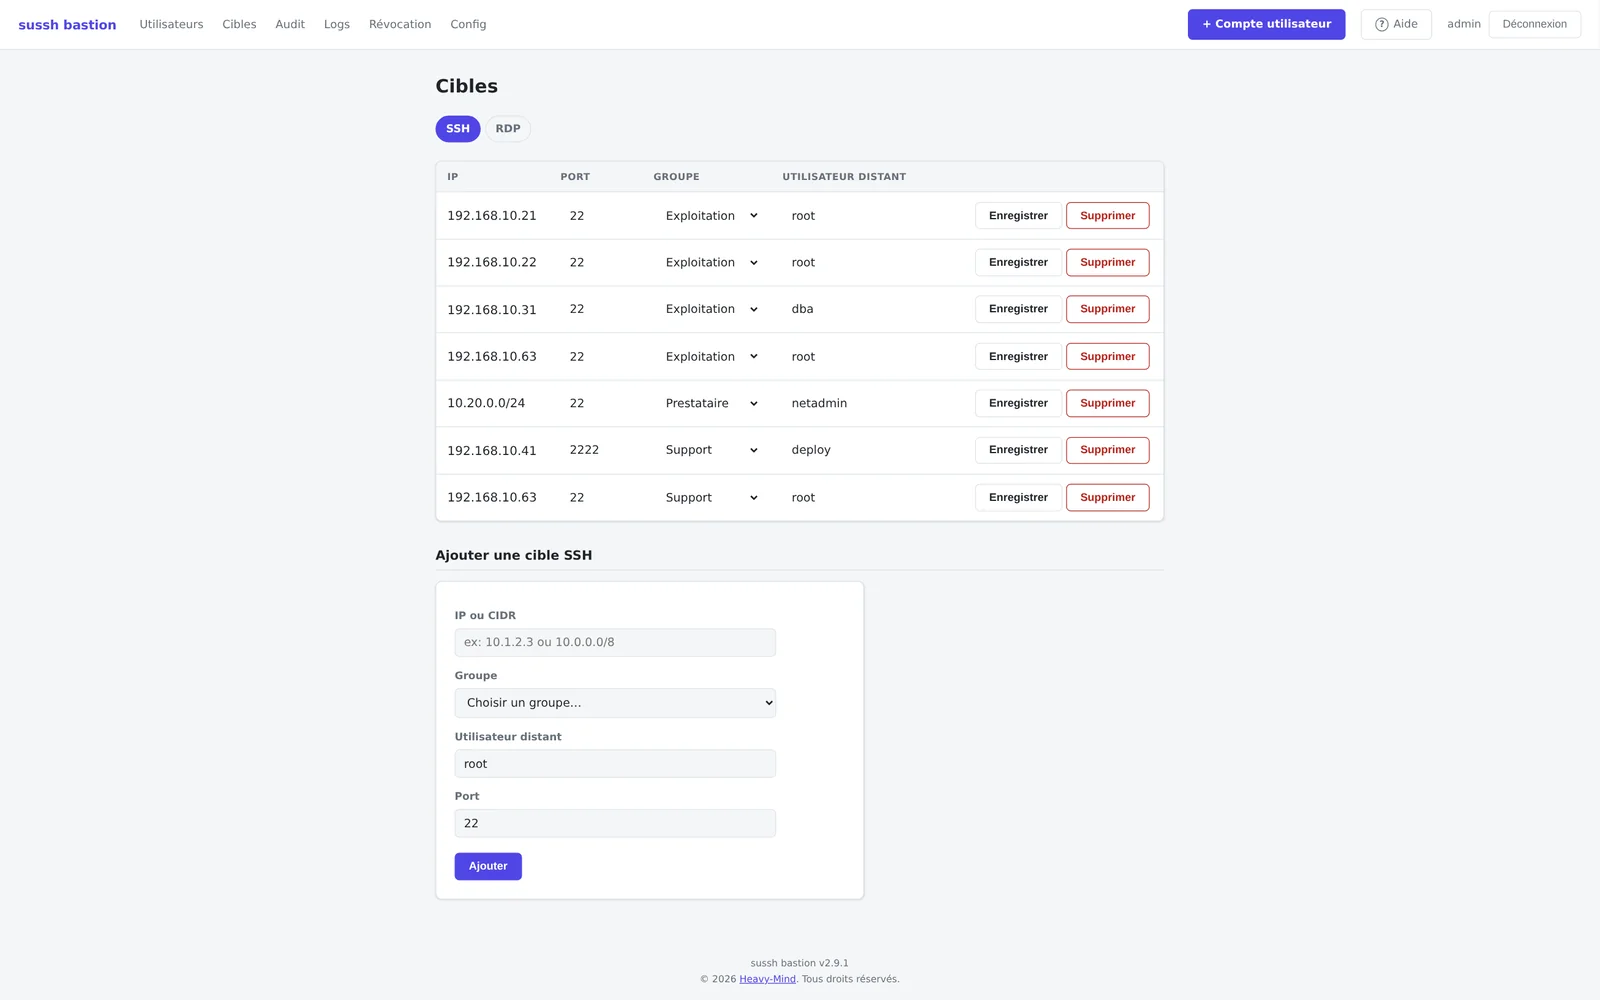
| DSI, équipes d’exploitation | Savoir qui a accès à quoi, retirer un accès sans délai au départ d’un collaborateur | Des droits clairs, gérés en central, et une révocation immédiate |
| RSSI, conformité | Prouver qui s’est connecté, quand, et ce qui a été fait | Le journal et l’enregistrement de chaque session, conservés dans la durée |
| Intervenants ponctuels, utilisateurs non techniciens | Accéder à un serveur sans outillage à installer | Un accès par simple navigateur, SSH comme bureau Windows |
Un seul point d’entrée, des accès sous contrôle
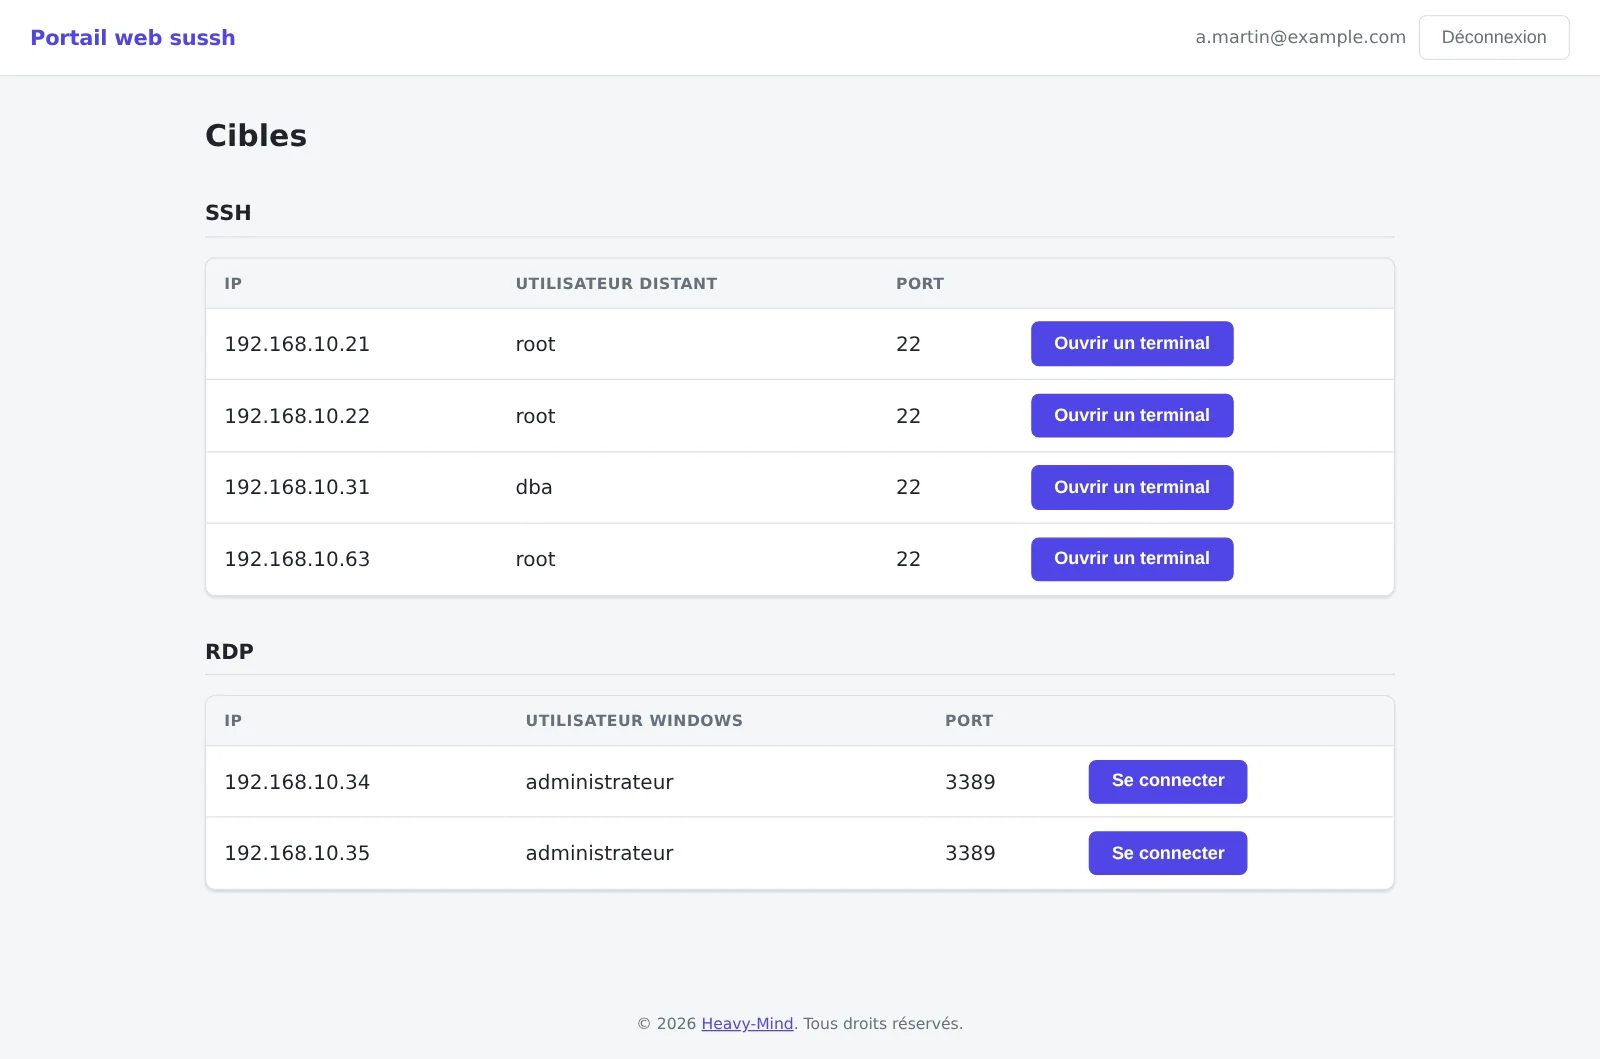
Vos équipes ne se connectent plus directement aux serveurs : elles passent par sussh bastion, d’une simple commande ou d’un clic dans le navigateur.
- Des droits clairs, par équipe - chaque groupe d’utilisateurs accède uniquement aux serveurs qui le concernent.
- Une révocation immédiate - révoquer le compte d’un collaborateur coupe toutes ses sessions en cours, SSH comme RDP, en quelques secondes.
- Des identifiants qui ne circulent plus - les clés et mots de passe des serveurs restent dans le bastion ; vos intervenants ne les voient jamais, et il n’y a rien à changer sur les serveurs au départ d’un collaborateur.
- Plus de clés à gérer serveur par serveur, en option - avec les certificats éphémères, une seule configuration par serveur suffit pour lui faire reconnaître le bastion ; ensuite, plus aucune clé SSH à déployer ni à retirer. Le bastion délivre l’accès à la demande, renouvelé à chaque connexion.
Chaque session tracée, chaque accès prouvé
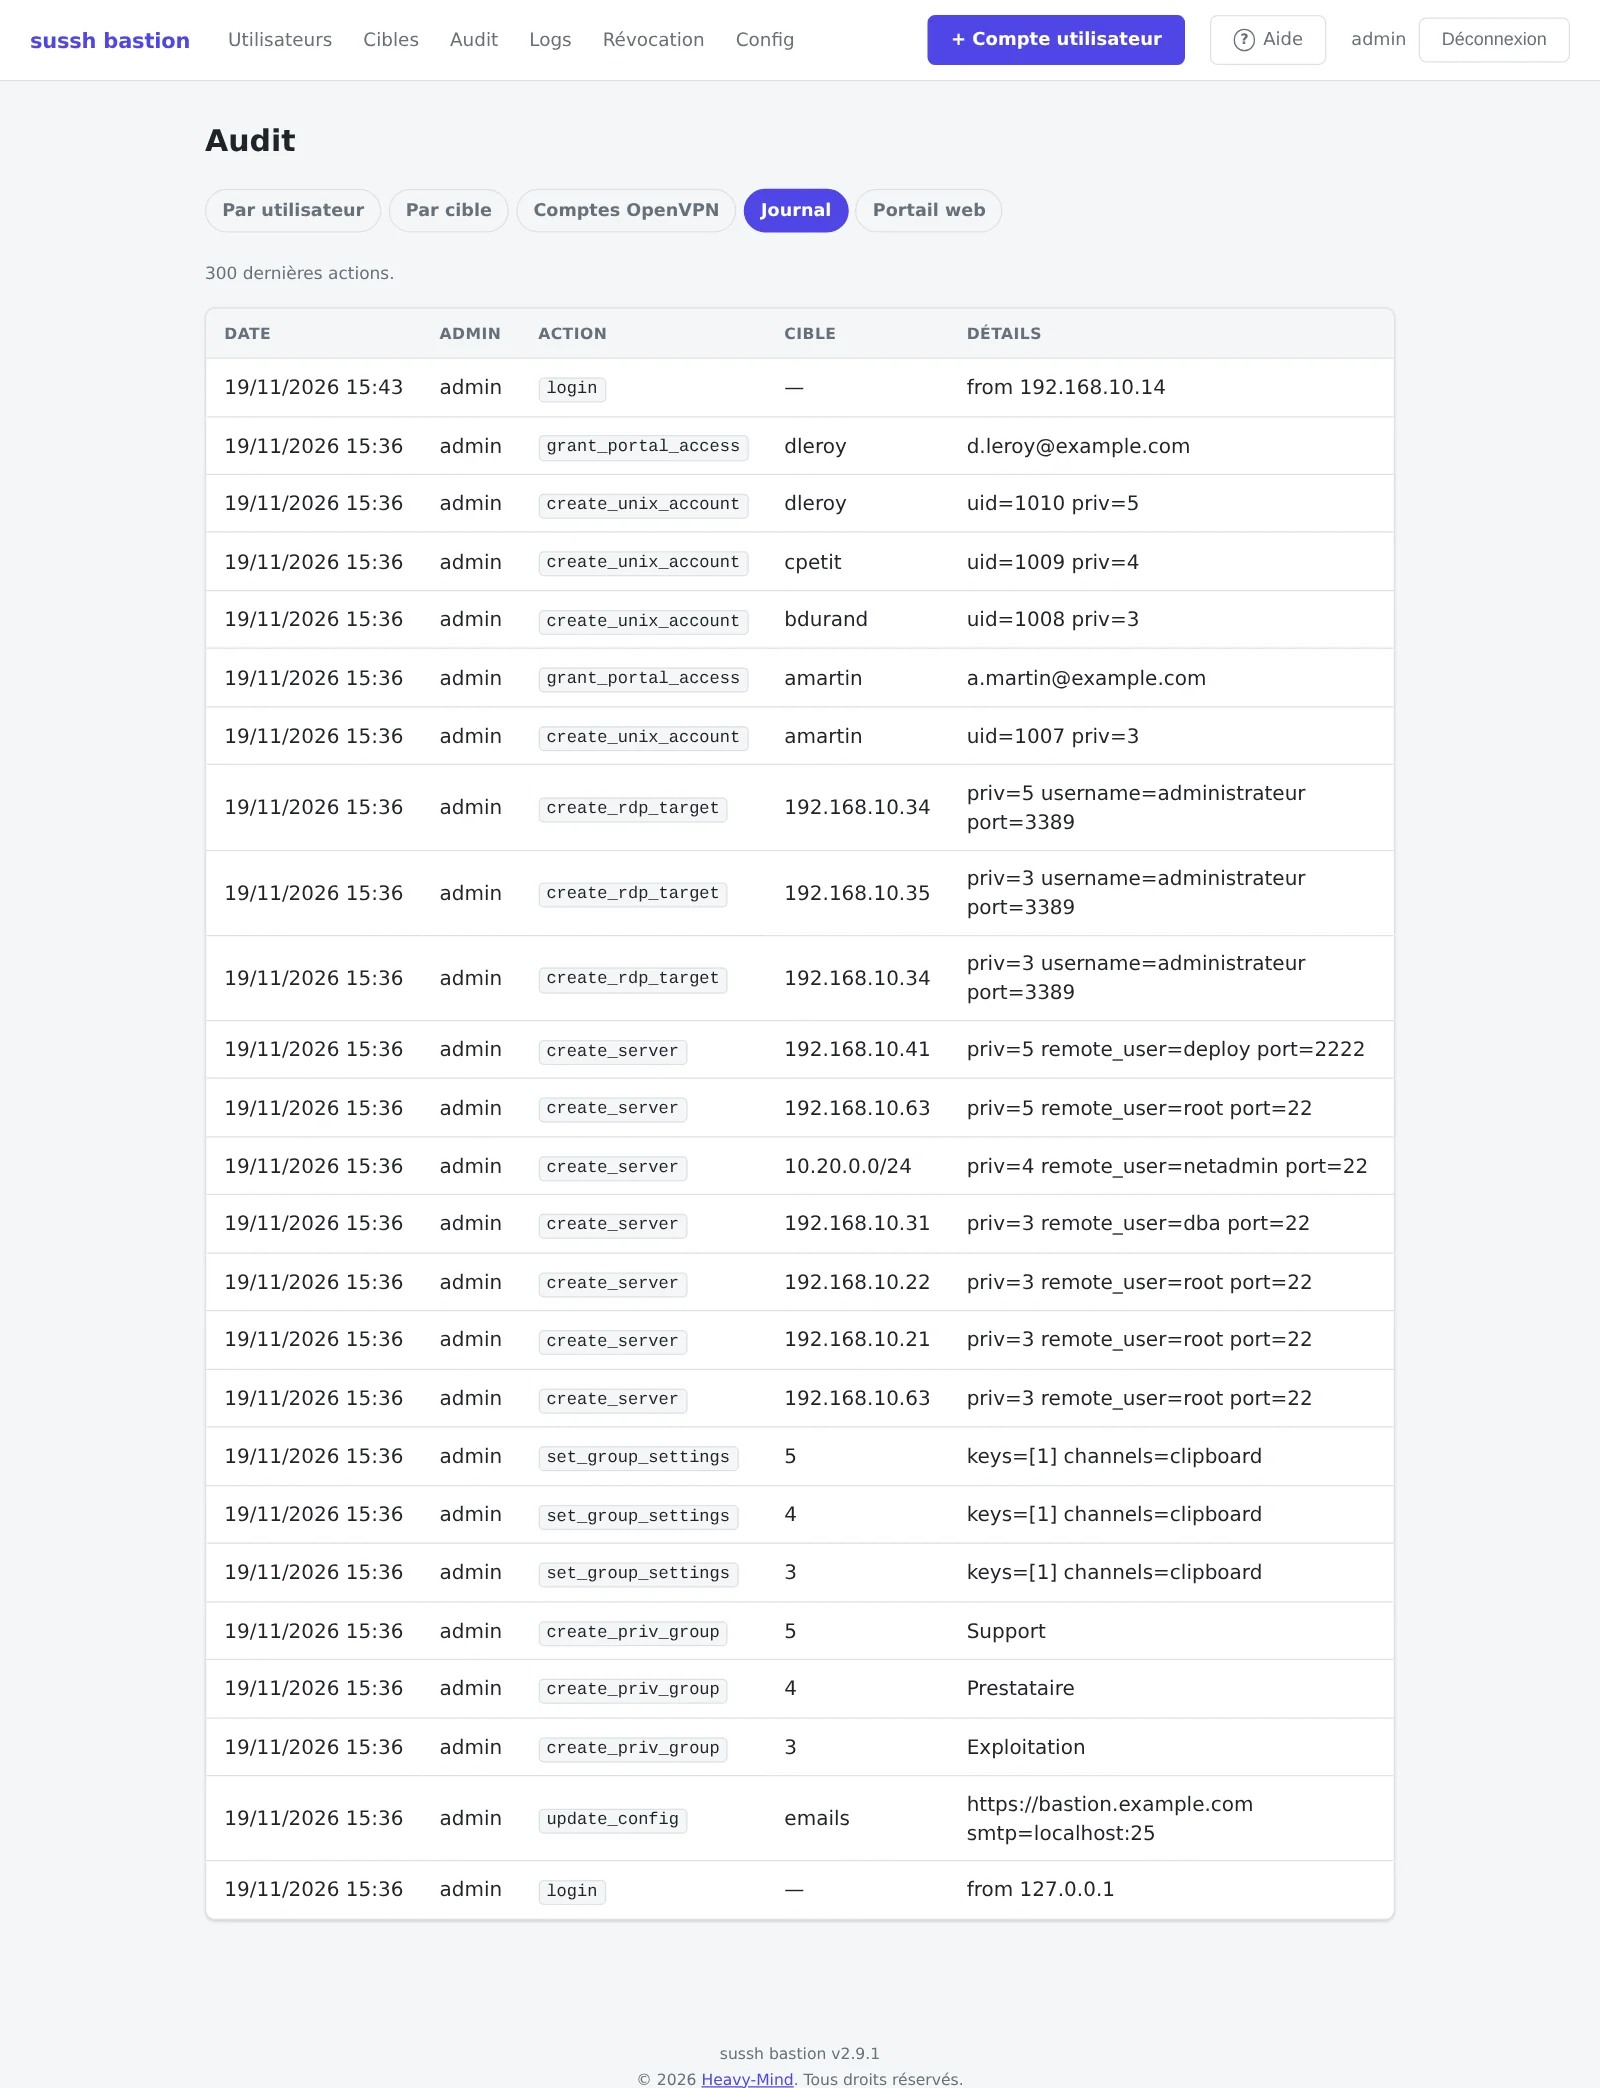
« Qui s’est connecté, quand, et pour y faire quoi ? » : sussh bastion répond à cette question pour chacun de vos serveurs.
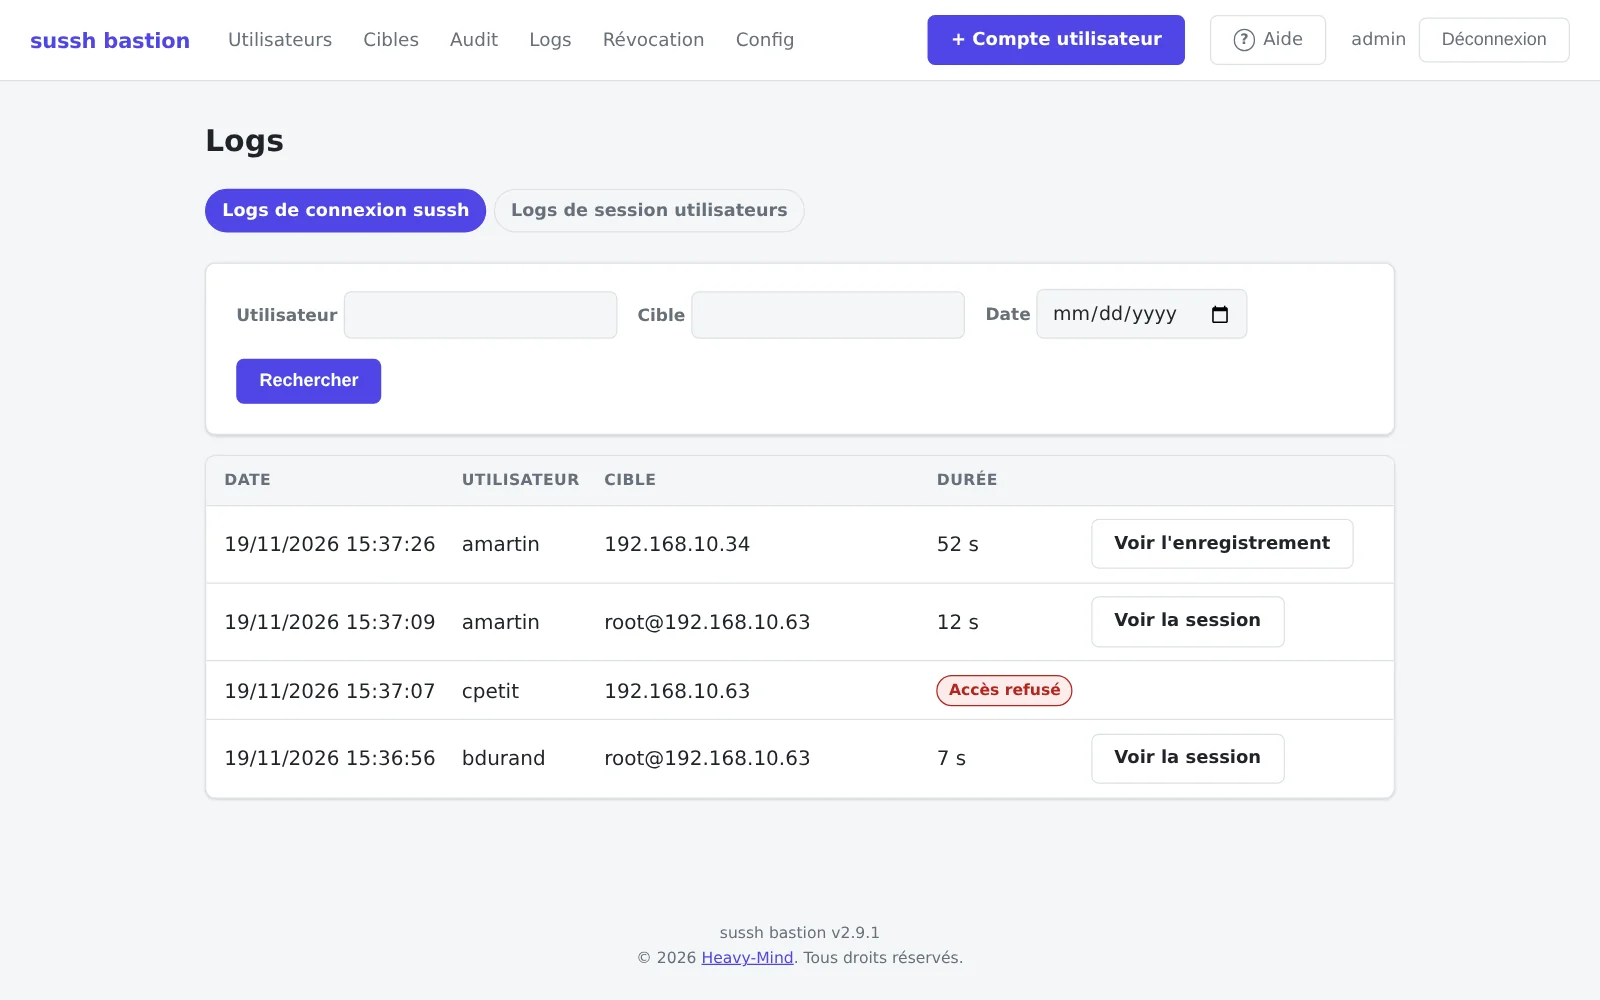
- Un journal de chaque connexion, acceptée comme refusée : qui, vers quel serveur, avec quel compte, et pour combien de temps.
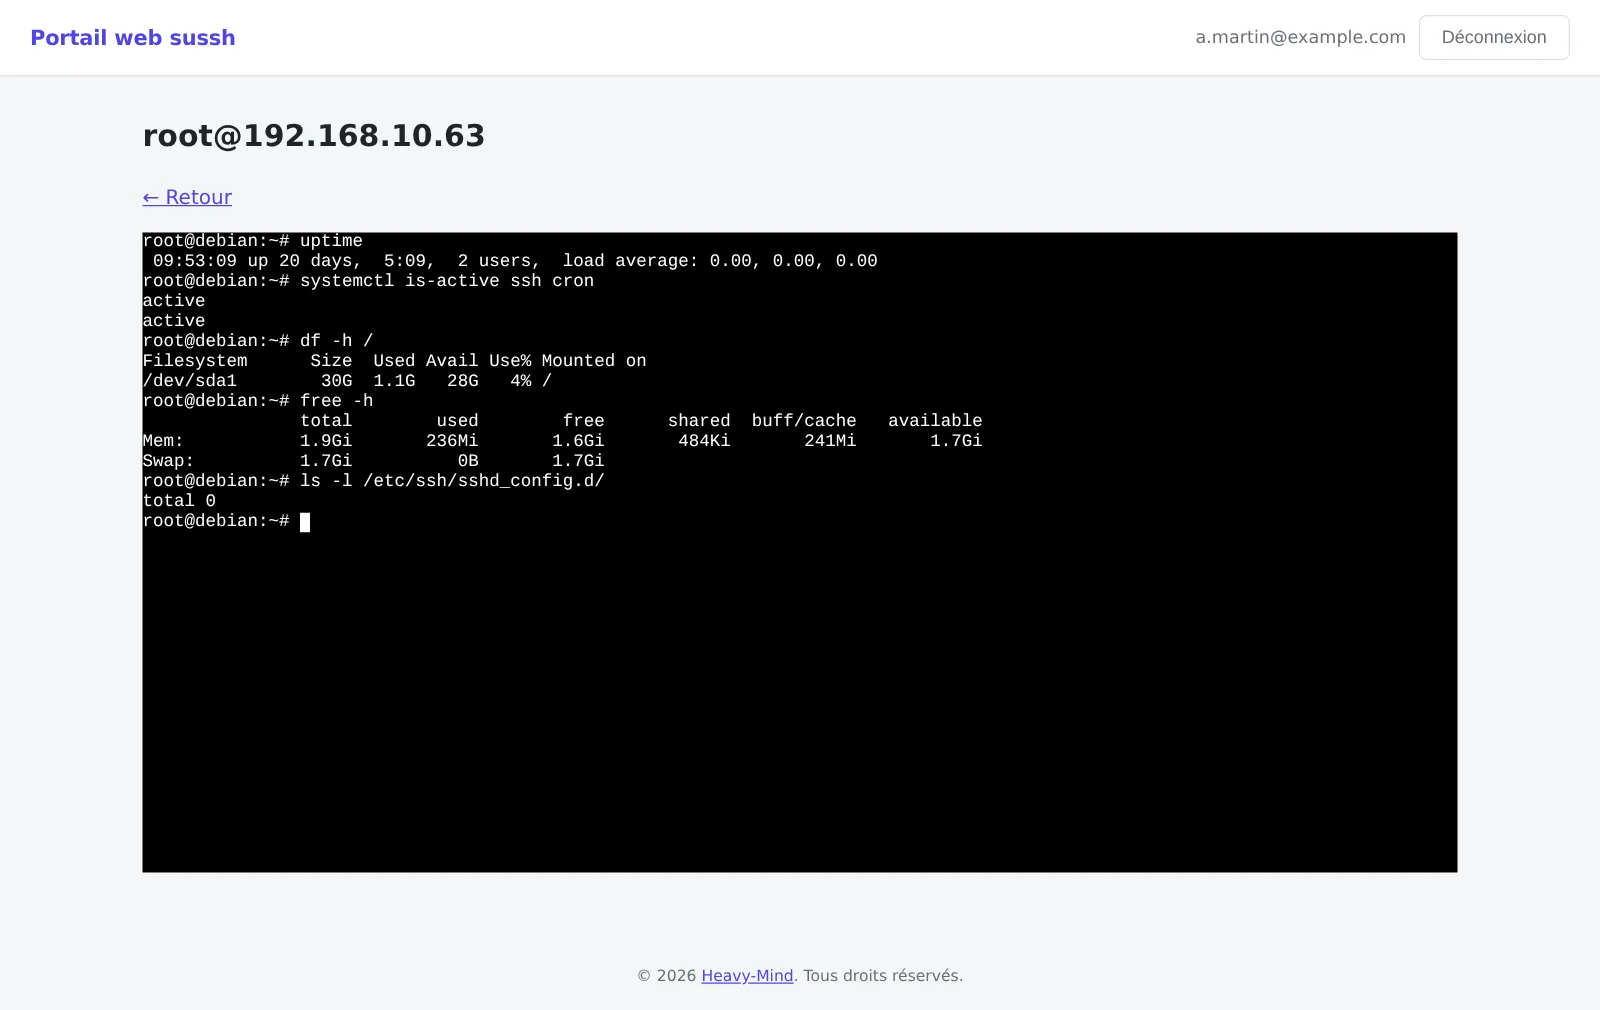
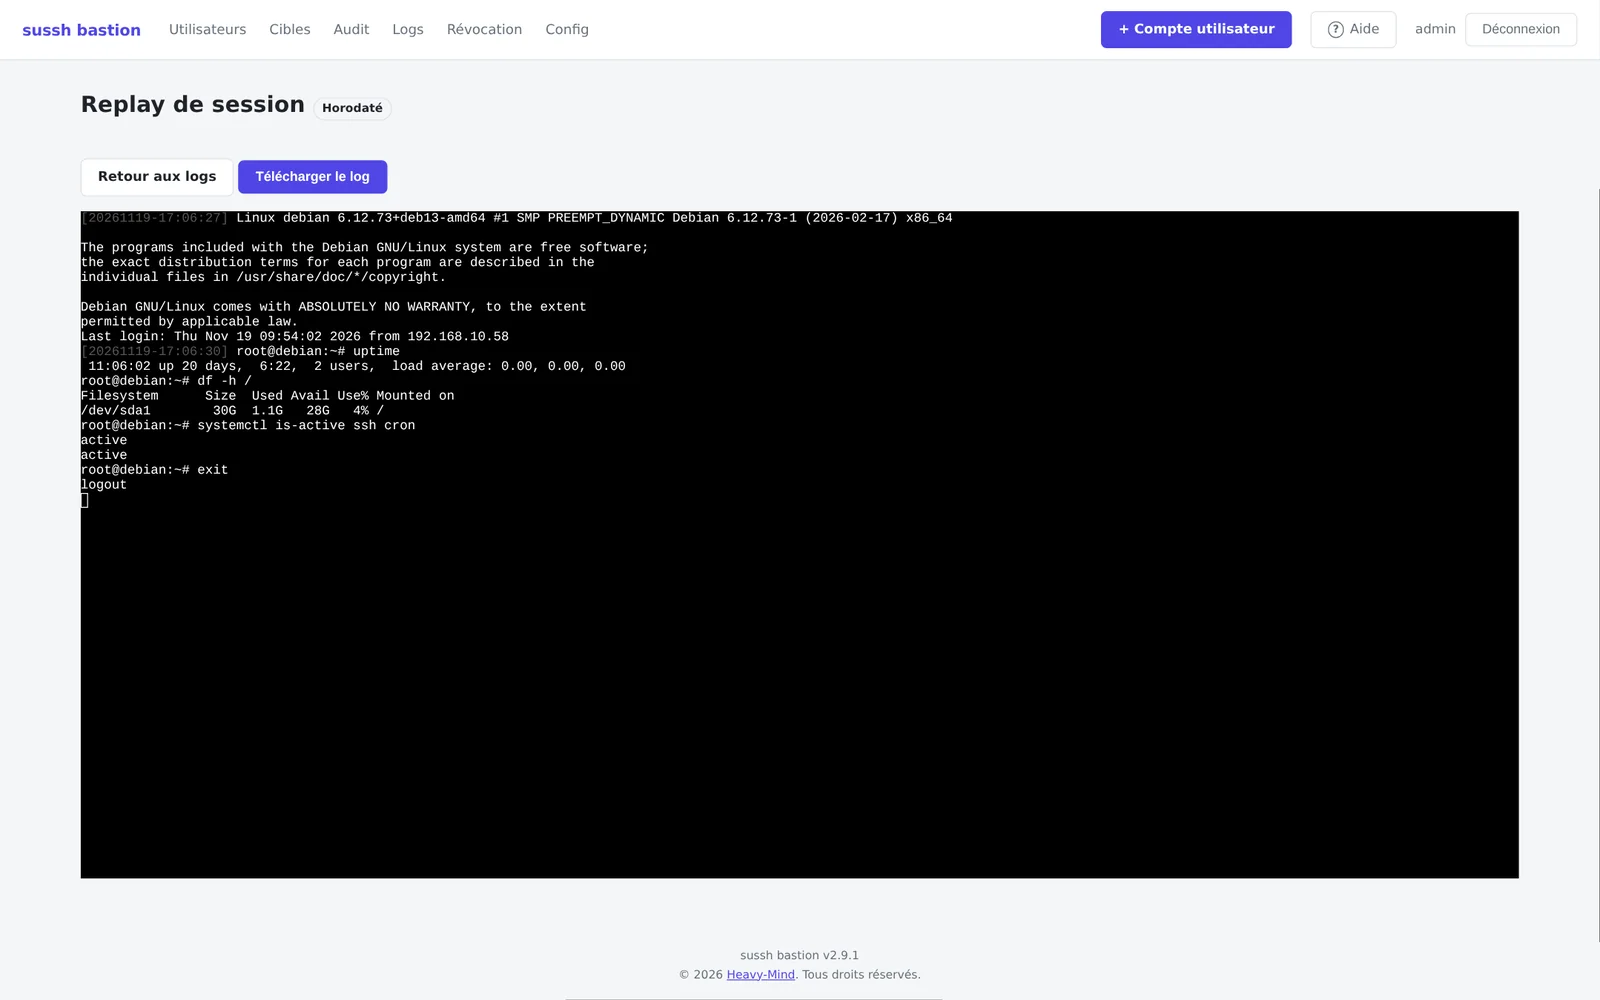
- Le suivi en direct des sessions SSH - une session SSH en cours peut être observée en temps réel.
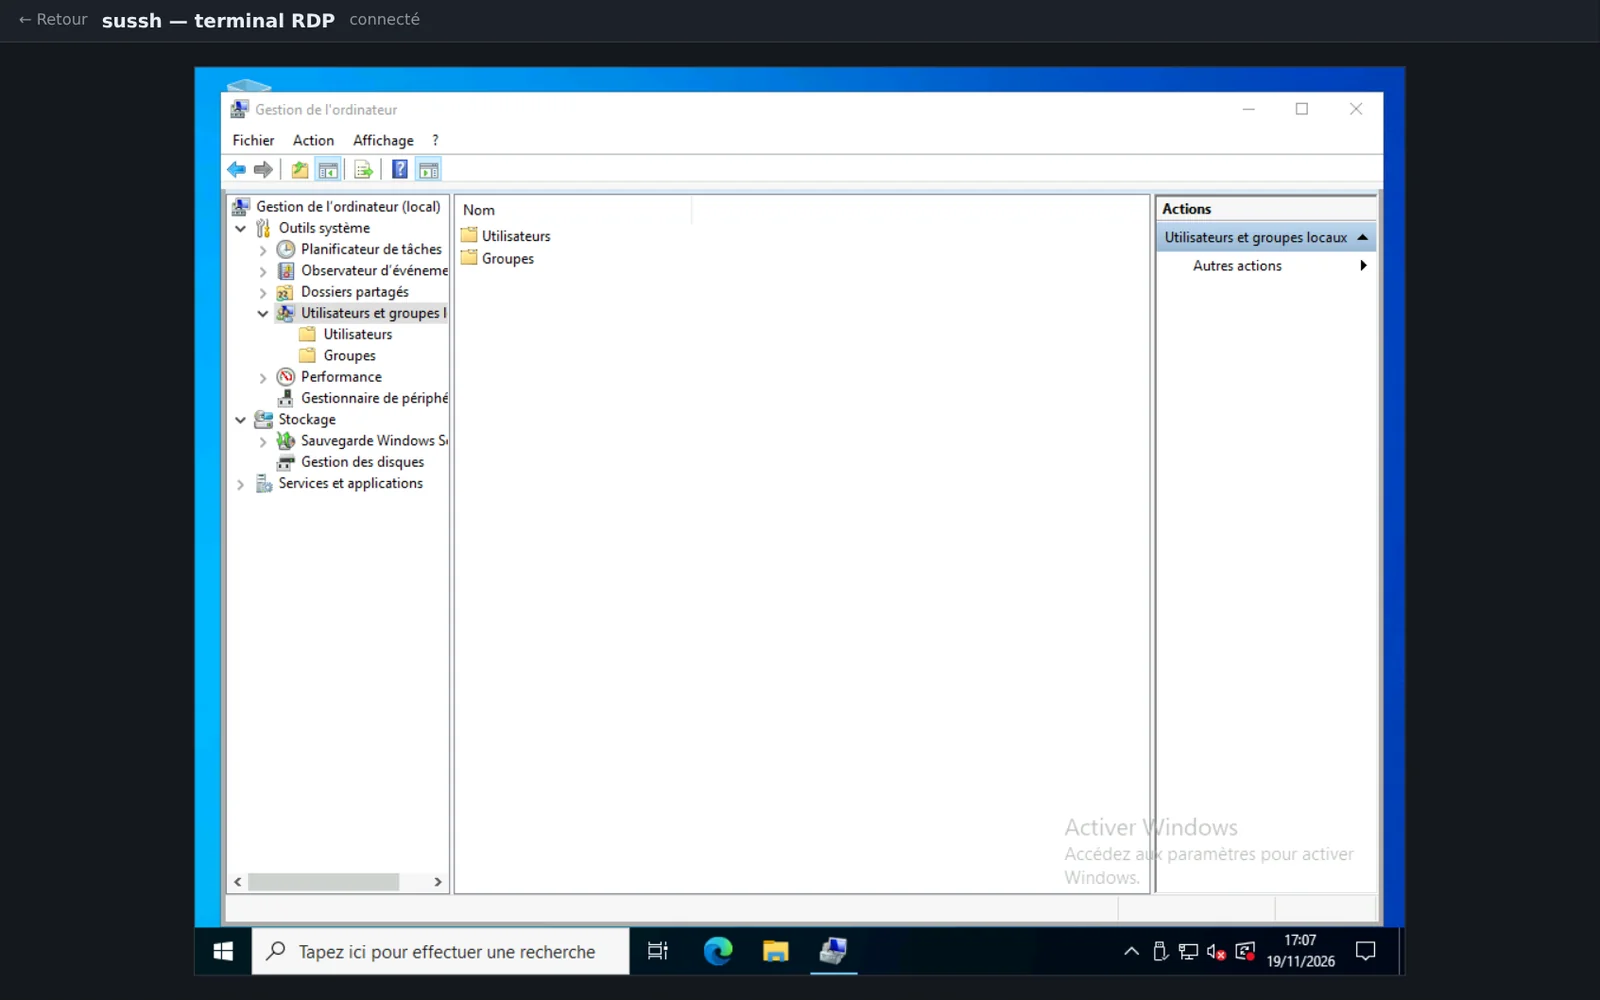
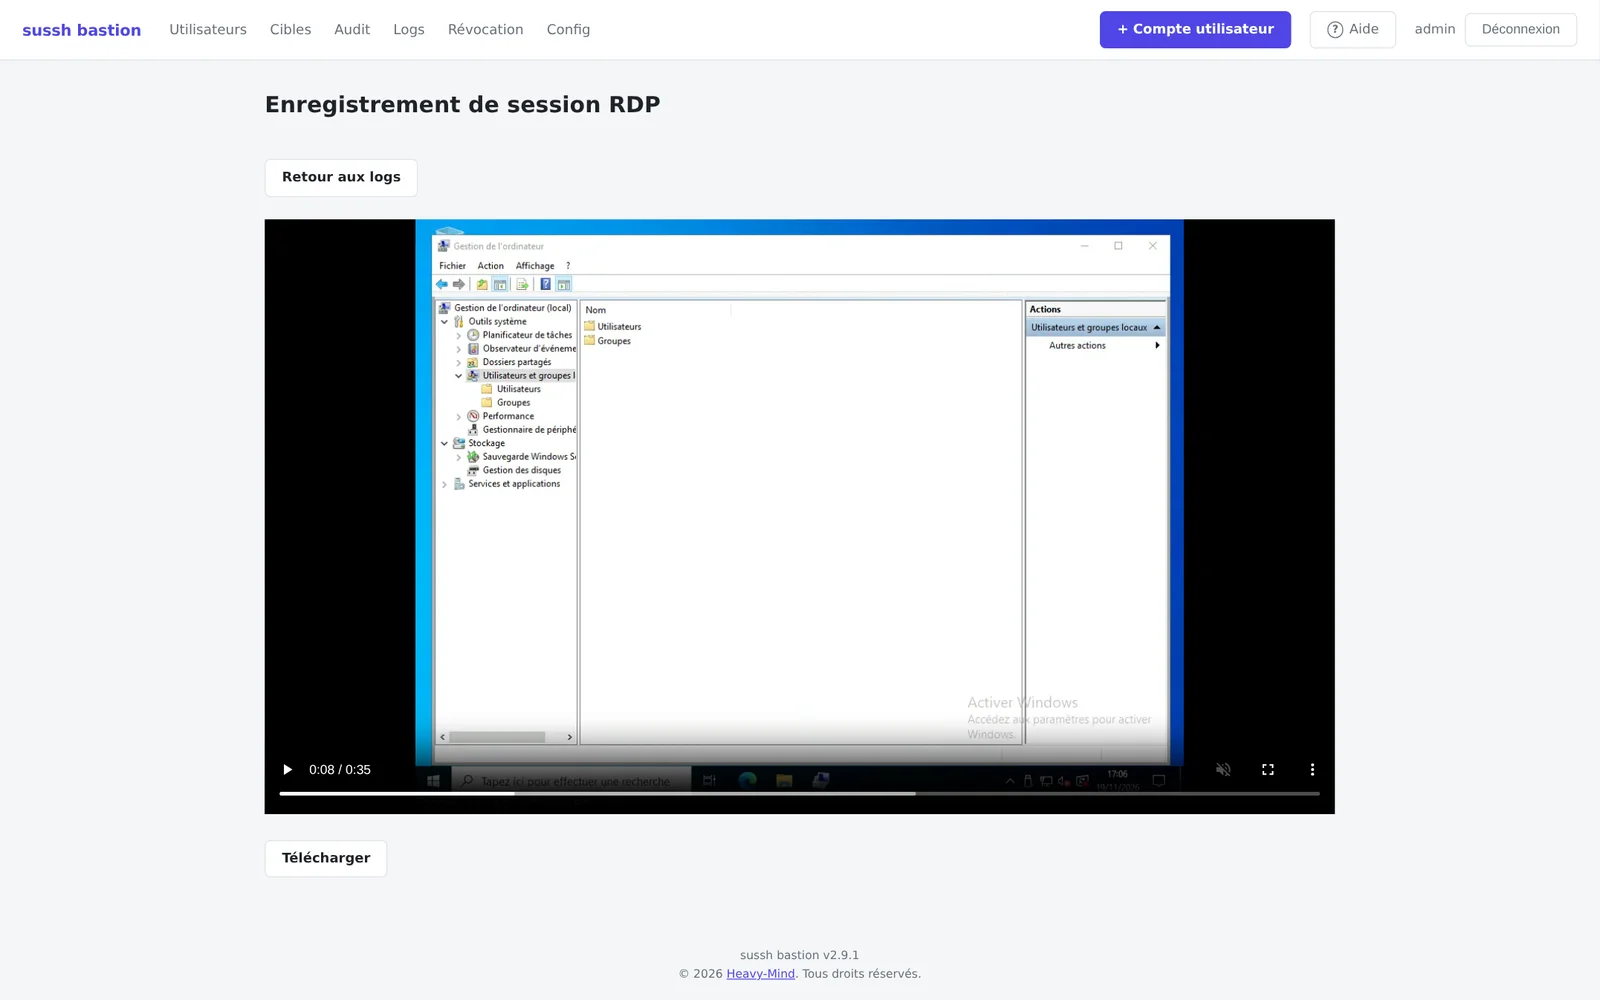
- L’enregistrement et la relecture des sessions SSH et RDP, consultables simplement, comme une vidéo, et exportables.
- Une conservation dans la durée - au moins douze mois - et un rôle d’auditeur dédié à la consultation, sans droit de modification.
- sussh bastion facilite la réponse aux exigences de traçabilité, de comptes nominatifs et de contrôle des accès que l’on retrouve dans des référentiels comme ISO 27001 ou PCI-DSS.
Un accès simple, pour vos équipes comme pour vos intervenants
- Sans client à installer - un navigateur suffit pour ouvrir un terminal SSH ou un bureau Windows.
- En ligne de commande ou par le web - chacun travaille comme il préfère, avec les mêmes droits et la même traçabilité.
- Protégé en amont - l’accès au bastion peut s’appuyer sur le VPN intégré et la double authentification, ou sur votre propre réseau de management et votre pare-feu, si vous préférez.
sussh bastion en images
La sécurité du bastion lui-même
Un bastion concentre les accès les plus sensibles : sa propre sécurité est déterminante.
- Système durci, logiciel livré compilé - aucun code source n’est installé sur le bastion.
- Cloisonnement interne - chaque composant tourne sous son propre compte aux droits minimaux, avec SELinux actif.
- Pare-feu sortant - le bastion ne peut joindre que ses serveurs cibles, et rien d’autre.
- Secrets chiffrés - les clés et mots de passe des serveurs sont protégés par une clé maître qui ne quitte pas le bastion.
Un déploiement souple
- Opéré par vous ou par nous - vous exploitez le bastion en autonomie, ou vous nous confiez son installation, ses mises à jour et sa sauvegarde.
- Intégré à votre architecture - le bastion se place où vous le souhaitez dans votre réseau.
- Un bastion dédié à votre environnement, avec un nombre de serveurs cibles illimité.
- Panel d’administration, portail web et documentation en français et en anglais.
Chaque infrastructure a ses contraintes. Parlons de la vôtre : nous vous présentons sussh bastion et déterminons ensemble la mise en place adaptée.
Intéressé par ce service ?
Parlons de vos besoins et construisons ensemble la solution adaptée.